Традиционные памятки по безопасности советовали обращать внимание на грамматические ошибки в письмах и «странный тон» звонящего. С появлением генеративных аудио- и видеомоделей эти признаки перестали работать: современная атака звучит голосом вашего знакомого или руководителя.
Как устроена атака с клонированием голоса
Злоумышленнику достаточно 5–15 секунд чистой записи голоса из голосового сообщения, вебинара или соцсетей. Нейросеть синтезирует речь в реальном времени с сохранением тембра и интонаций, после чего в мессенджере поступает звонок или «кружочек» с просьбой о срочном переводе или передаче кода.
Четыре правила, которые не обманет нейросеть
1. Правило обратного звонка по независимому каналу — при любой финансовой или конфиденциальной просьбе положите трубку и перезвоните человеку по номеру из вашей телефонной книги (не из чата, откуда пришло сообщение).
2. Семейный и корпоративный пароль-отзыв — заранее оговорённое кодовое слово или контрольный вопрос для близких на случай экстренных звонков.
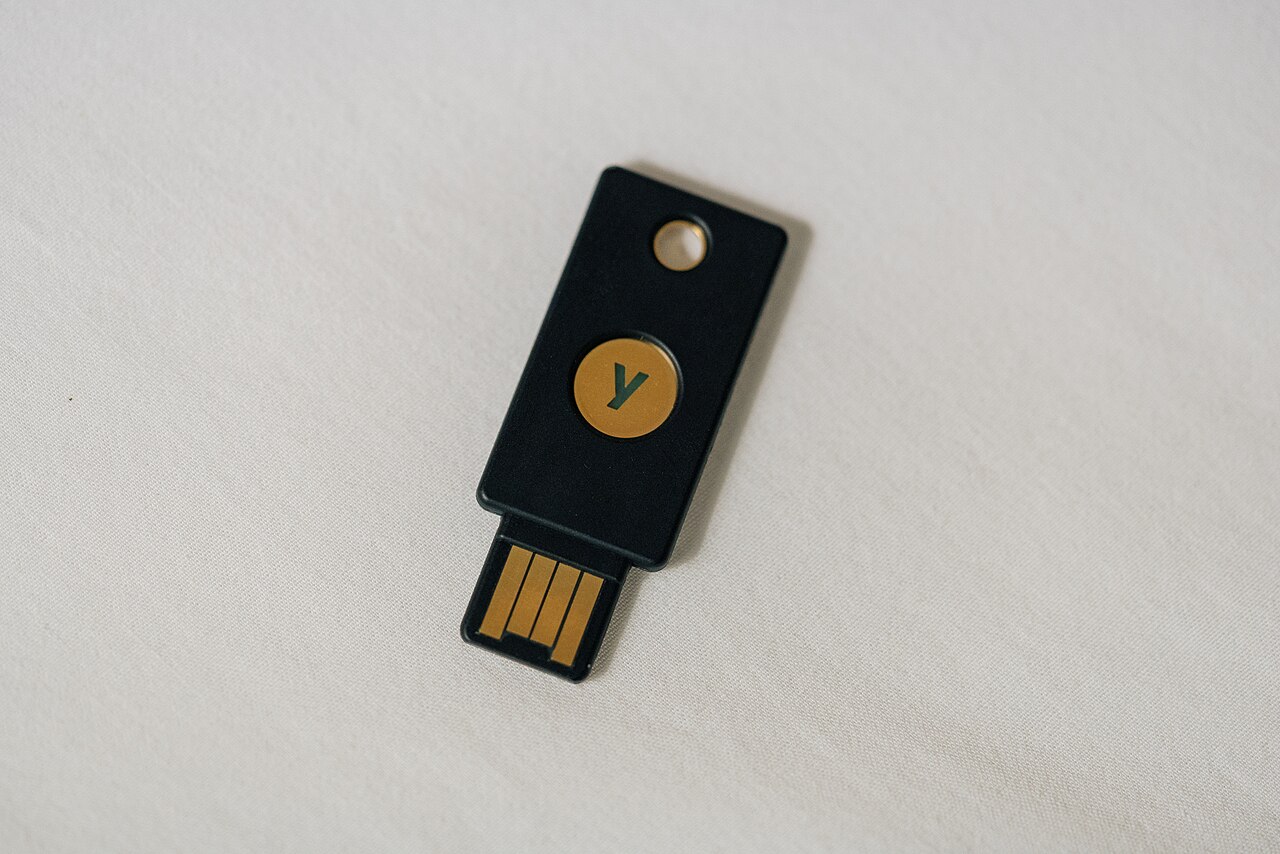
3. Passkeys и аппаратные ключи FIDO2 вместо SMS-кодов — криптографический ключ привязан к настоящему домену сайта и технически не сработает на поддельной фишинговой странице, как бы идеально она ни выглядела.
4. Двойная подпись платежей в бизнесе — ни один перевод сверх лимита не проводится по устному поручению в мессенджере без подтверждения во внутренней системе учёта.